
實踐量子安全防禦,構建全球合規競爭力——2026 TrendForce 資安研討會回顧
已更新:9月7日
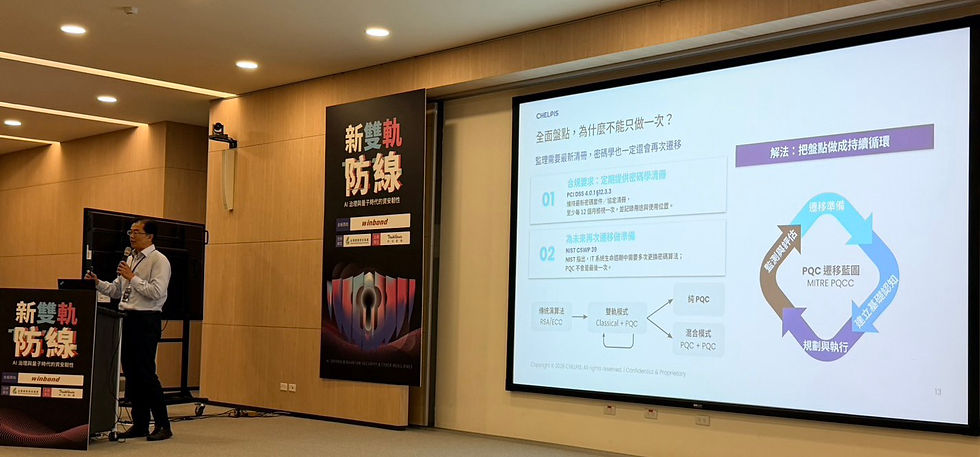
2026 年,全球資安環境正處於技術躍遷與地緣政治波動的交點。隨著歐盟《網路韌性法案》(CRA)等國際合規要求日益嚴格,加上美國推動的後量子密碼(PQC)標準正式落地、臺灣推行「台灣 AI 新十大建設 – 結合人工智慧與量子運算」,資安早已跨越單純的 IT 防禦,成為全球供應鏈建立信任與營運韌性的核心戰略。
在 8 月 28 日由 TrendForce 與科技新報主辦的「新雙軌防線|AI 治理與量子時代的資安韌性」研討會中,池安量子資安商務總監林志宏(Max Lin)受邀登台,與現場企業領袖分享面對量子世代的攻防賽局,企業該如何精準佈局。
以下為本次演講的核心亮點精華:
1. 量子威脅與全球供應鏈的「信任危機」:為什麼現在就要量子安全?
許多企業對量子運算的威脅仍停留在「未來式」,然而,駭客的「先攔截,後解密」(Harvest Now, Decrypt Later. HNDL)與「現在信任,稍後偽造」(Trust Now, Forge Later. TNFL)攻擊模式,已讓量子威脅成為當下必須面對的危機。
Max 在演講中破題指出,隨著全球供應鏈與法規的雙重夾擊,國際大廠對供應商的資安要求正發生質變。無法提出明確 PQC 升級藍圖的企業,將在未來的供應鏈稽核中面臨嚴峻的「信任危機」,甚至面臨掉單風險。提早佈局量子安全,不再只是技術升級,更是維持供應鏈門票的生存保衛戰。
2. 池安量子的 PQC 實踐路徑:遷移四大階段
面對龐大且複雜的密碼學升級,企業往往不知從何下手。池安量子提出了一套務實的 PQC 遷移實踐路徑,協助企業在不中斷現有營運的前提下,穩步升級後量子資安韌性:
2026 - 2027 準備與規劃:遷移的第一步是「看見」,我們只能遷移看得到的資產。透過自動化工具盤點企業內部現有的加密資產,建立 CBOM 與風險基準,找出隱藏在舊系統中的脆弱演算法與憑證。
2027 - 2029 試辦與升級:導入量子安全產品 PoC (Proof of Concept/概念驗證),例如將 CPQC 函式庫整合至系統中,更新加密演算法至能夠抵禦量子攻擊的版本。
2029 - 2032 優先遷移:池安建議從高敏長效的資料開始,將抗量子能力逐步覆蓋至全領域。考量到系統穩定性,池安量子建議採用「混合模式」,將傳統公鑰基礎建設(PKI)與 PQC 演算法並行,確保在升級期間依然能與舊有系統相容。
2032 - 2035 全面收斂:採用「加密敏捷性(Crypto-Agility)」架構,且讓組織在未來面對新的演算法標準或漏洞時,能以抽換模組的方式快速更新,無需耗費巨大成本重構系統。第一次遷移後持續監督,視需要安排下一次的遷移。

3. 化被動為主動:將「合規」轉化為「全球競爭力」
演講的尾聲,Max 重新定義了企業對資安投資的視角。面對 NIST PQC 標準與 CRA 等接踵而來的法規,企業或組織不應僅將其視為「被動的遵循成本」。
相反地,提早完成量子安全佈局的企業,將能在競爭激烈的全球市場中,將「高規格資安」轉化為強而有力的業務敲門磚。化被動為主動,將合規化為「全球競爭力」,正是台灣企業在全球供應鏈重組中保持領先的關鍵。
準備好迎接量子時代的挑戰了嗎?
後量子密碼遷移是一段持續的旅程。池安量子致力於協助金融業、政府機關與半導體製造業升級量子資安韌性。
👉 歡迎來信 contact@chelpis.com 與我們的專家團隊聯繫,開啟您的密碼資產盤點與遷移評估。


留言